مطالب درسی

درباره سایت
آخرین مطالب
- تمامی مدارس دولتی هیئت امنایی میشوند؛ دریافت «شهریه» ممنوع
- ارائه کارنامه آزمونهای نهایی از طریق سامانه
- آغاز ثبتنام سال تحصیلی 1405-1406 در دبستان فرهیختگان ارس
- افتخاری دیگر برای دبستان سام
- آغاز ثبتنام سال تحصیلی جدید در مدارس سیمیای ایرانیان
- انتخاب آگاهانه مدرسه؛ تصمیمی مهم برای آینده دانشآموزان
- برگزاری امتحانات شهریورماه قبل از اعلام نتایج اعتراضات نمره خرداد
- هر دانشآموز یک مسیر یادگیری دارد؛ سیمیای ایرانیان همراه این مسیر
- بهترین هوش مصنوعی برای برنامه نویسی در ۲۰۲۶ – لیست
- جمع بندی شیمی دهم فصل دوم (رایگان و جامع)؛ حل نمونه سوال
امکانات وب
وایرشارک چیست و چه کاربردی دارد؟ – آشنایی با ابزار شبکه Wireshark به زبان ساده
وایرشارک یکی از محبوبترین و پرکاربردترین ابزارهای تحلیل ترافیک شبکه است که به کاربران امکان میدهد بستههای اطلاعاتی در حال انتقال در شبکه را مشاهده، بررسی و تحلیل کنند. این ابزار با نمایش جزئیات ارتباطات در شبکه به مدیران و کارشناسان شبکه کمک میکند تا مشکلات ارتباطی را عیبیابی کنند، عملکرد پروتکلهای مختلف شبکه را بررسی کنند و دید دقیقتری نسبت به نحوه تبادل داده در شبکه به دست آورند. در این مطلب از مجله فرادرس توضیح میدهیم که وایرشارک چیست و چگونه میتوان از آن برای تجزیه و تحلیل ترافیک شبکه استفاده کرد.


در گام اول و پس از آشنایی با مفهوم وایرشارم و نحوه کار آن، کاربردها، قابلیتها، مزایا و معایب Wireshark را بررسی کرده و مراحل نصب و شروع کار با آن را بهصورت گامبهگام آموزش میدهیم. همچنین، با بخشهای مختلف محیط نرمافزار، نحوه جستجو و فیلتر کردن بستههای داده و تفاوت Wireshark با ابزارهایی مانند tcpdump و Fiddler نیز آشنا خواهید شد. با مطالعه این مطلب دید خوبی نسبت به قابلیتهای وایرشارک به دست میآورید و میتوانید از آن برای تحلیل و عیبیابی شبکه استفاده کنید.
وایرشارک چیست؟
وایرشارک یک نرمافزار رایگان و متنباز برای تحلیل ترافیک شبکه است که به کاربران اجازه میدهد تا بستههای اطلاعاتی در حال انتقال بین دستگاههای مختلف را مشاهده و بررسی کنند.
در یک شبکه کامپیوتری دادهها در قالب «بسته» (Packet) بین دستگاههای مختلف انتقال پیدا میکنند. این بستههای داده در حالت عادی برای کاربران و مدیران شبکه قابل مشاهده نیستند. به زبان ساده، هدف اصلی از بهکارگیری وایرشارک تبدیل ترافیک غیرقابل فهم در شبکه به دادهای ساختاریافته و قابل تحلیل است تا متخصصان شبکه و امنیت شبکه بتوانند رفتار عادی و غیرعادی در شبکه را شناسایی، عیبیابی و مستندسازی کنند.
مثال عملی از کارکرد وایرشارک
اگر شبکه کامپیوتری را مانند یک بزرگراه در نظر بگیریم و دادههای در حال انتقال را به خودروهای در حال حرکت تشبیه کنیم، آنگاه وایرشارک مانند یک دوربین پیشرفته عمل میکند که تمام خودروها را مشاهده کرده و اطلاعاتی مانند مبدا، مقصد، نوع و محتوای آنها را ثبت میکند.
وایرشارک چگونه کار می کند؟
دادههای در حال انتقال بین دستگاههای مختلف در شبکه به بستههای کوچکی تقسیم میشوند که هر کدام اطلاعاتی مانند آدرس مبدا، آدرس مقصد، نوع پروتکل و بخشی از محتوای داده را در خود دارند. وایرشارک این بستههای داده را جمعآوری میکند و به صورت قابل خواندن در اختیار کاربر قرار میدهد. Wireshark میتواند تمام ترافیک عبوری از کارت شبکه را ضبط کند و آن را به شکلی خوانا و طبقهبندی شده نمایش دهد.
وایرشارک با دریافت و نمایش جزئیات هر بسته داده به مدیران شبکه و متخصصان امنیت کمک میکند تا عملکرد شبکه را تحلیل کرده و مشکلات ارتباطی را شناسایی کنند. به زبان ساده، فرض کنید که مکالمات بین دستگاههای مختلف در شبکه در قالب نامه صورت میگیرد. وایرشارک مانند فردی است که پاکت هر نامه را بررسی میکند و اطلاعاتی مانند فرستنده، گیرنده و نوع نامه را ثبت میکند. به این ترتیب، Wireshark میتواند مسیر انتقال دادهها و نحوه برقراری ارتباط بین دستگاهها را به خوبی تحلیل کند.
کاربردهای وایرشارک چیست؟
وایرشارک تنها یک ابزار برای مشاهده بستههای داده نیست و دامنه کاربردهای آن بسیار گسترده است. از وایرشارک میتوان برای بررسی جزئیات ترافیک شبکه در سطوح مختلف از اطلاعات اتصال گرفته تا بیتهای تشکیلدهنده بسته داده استفاده کرد.
وایرشارک میتواند اطلاعاتی نظیر زمان انتقال، مبدا، مقصد و نوع پروتکلها را در اختیار مدیر شبکه قرار دهد. از این اطلاعات میتوان برای ارزیابی رویدادهای امنیتی و عیبیابی مشکلات شبکه استفاده کرد. در ادامه کاربردهای اصلی Wireshark آورده شده است.
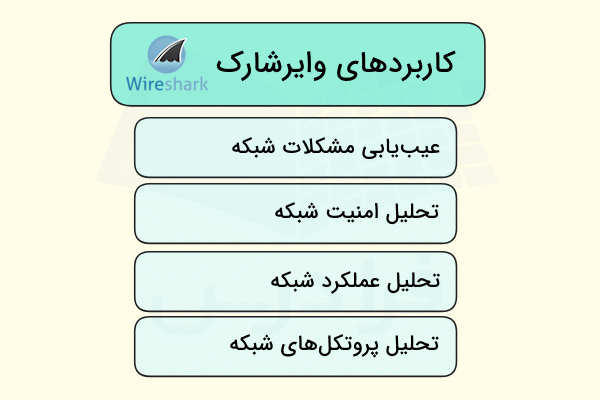
عیبیابی مشکلات شبکه
یکی از مهمترین کاربردهای وایرشارک «عیبیابی مشکلات شبکه» (Network Troubleshooting) است. Wireshark با نمایش دقیق اطلاعات بستههای داده به مدیران شبکه کمک میکند تا مشکلاتی نظیر قطعی ارتباط، «تاخیر زیاد» (Latency)، «از دست رفتن بستهها» (Packet Loss) یا خطاهای مربوط به سرویسهای شبکه را شناسایی کنند.
به عنوان مثال، اگر یک وبسایت بارگذاری نشود، با استفاده از وایرشارک میتوان اطلاعات دقیقی از روند تبادل دادهها و علت مشکل به دست آورد.
تحلیل امنیت شبکه
Wireshark یکی از ابزارهای پرکاربرد در حوزه امنیت شبکه است. متخصصین امنیت شبکه با استفاده از این ابزار، ترافیک شبکه را بررسی میکنند و فعالیتهای غیرعادی، مشکوک و تهدیدات احتمالی را تشخیص میدهند. به عنوان مثال، افزایش ناگهانی حجم ترافیک، ارسال درخواستهای غیرمعمول یا تلاش برای برقراری ارتباط با آدرسهای ناشناس میتوانند نشانهای از حمله یا آلودگی به بدافزار باشند که با تحلیل بستههای شبکه قابل تشخیص هستند. وایرشارک به متخصصین کمک میکند تا امنیت شبکه را افزایش دهند.
تحلیل عملکرد شبکه
یکی دیگر از کاربردهای وایرشارک ارزیابی عملکرد شبکه و بهبود آن است. Wireshark با بررسی بستههای داده و شناسایی گلوگاهها مشخص میکند که کدام بخش از شبکه دچار ازدحام است یا کدام برنامه پهنای باند زیادی را مصرف میکند. در واقع، با استفاده از وایرشارک میتوان عوامل کاهش سرعت یا افت کیفیت ارتباط را شناسایی و برطرف کرد. Wireshark نقش مهمی در بهینهسازی عملکرد شبکههای کوچک و بزرگ دارد.
تحلیل پروتکلهای شبکه
یکی دیگر از کاربردهای وایرشارک در حوزه آموزش و یادگیری پروتکلهای شبکه است. این ابزار از پروتکلهای شبکه مانند HTTP ،TCP ،UDP ،DNS و سایر موارد دیگر پشتیبانی میکند. با استفاده از ابزار Wireshark میتوان ساختار هر بسته داده را بر اساس پروتکل مربوطه تجزیه و تحلیل کرد. این قابلیت به دانشجویان، توسعهدهندگان و متخصصان شبکه کمک میکند تا نحوه عملکرد پروتکلها را بهتر درک کنند و مشکلات ارتباطی را با دقت بیشتری بررسی کنند. استفاده از وایرشارک دیدی عمیق و عملی از آنچه در لایههای مختلف شبکه رخ میدهد را در اختیار کاربر قرار میدهد.
قابلیت های وایرشارک چیست؟
نرمافزار Wireshark مجموعهای از قابلیتها و ابزارهای کاربردی را برای بررسی و تحلیل ترافیک شبکه در اختیار کاربران قرار میدهد. هر کدام از این قابلیتها فرایند تحلیل ترافیک شبکه را آسانتر میکند و کنترل فعالیتهای شبکه را امکانپذیر میسازد. مهمترین قابلیتهای وایرشارک عبارتند از:
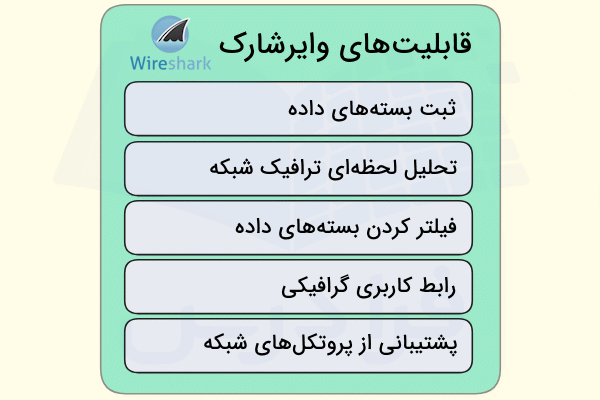
در ادامه، در مورد هریک توضیح میدهیم.
ثبت بستههای داده
مهمترین قابلیت وایرشارک «ثبت و ضبط بستههای داده» (Packet Capture) است. وایرشارک میتواند بستههای داده در حال عبور از کارت شبکه را جمعآوری کند و آنها را به صورت ساختاریافته نمایش دهد. برای آشنایی بیشتر با عملیات Packet Capture میتوانید فیلم آموزش رایگان Packet Sniffing همراه با تحلیل ترافیک شبکه به صورت عملی از فرادرس را مشاهده کنید که لینک آن در ادامه آورده شده است.
هر بسته داده شامل اطلاعاتی همچون آدرس مبدا و مقصد، پروتکل مورد استفاده، شماره پورت و سایر جزئیات مربوط به ارتباط است. در واقع، وایرشارک اطلاعات ارتباط را برای انسان قابل درک میکند تا تحلیل و تشخیص مشکلات شبکه سادهتر شود.
تحلیل لحظهای ترافیک شبکه
با استفاده از وایرشارک میتوان ترافیک شبکه را به صورت «لحظهای» (Real-Time) مشاهده کرد. به این ترتیب، کاربران در لحظه میتوانند بستههای داده جدید را مشاهده و تحلیل کنند. این قابلیت برای عیبیابی مشکلات شبکه یا بررسی رفتار سرویسهای مختلف بسیار مفید است.
فیلتر کردن بستههای داده
در شبکههای با ترافیک بالا ممکن است در لحظه تعداد زیادی بسته اطلاعاتی ثبت شوند. در نتیجه، مدیریت شبکه کار دشواری خواهد بود. بر همین اساس، وایرشارک با ارائه قابلیت فیلتر کردن بستههای داده به کاربران اجازه میدهد تا تنها بستههای مورد نظر خود را مشاهده کنند. به عنوان مثال، میتوان بستههای مربوط به یک آدرس IP یا پروتکل خاص را فیلتر کرد. این قابلیت در وایرشارک سرعت و دقت تحلیل ترافیک شبکه را میزان قابل توجهی افزایش میدهد.
رابط کاربری گرافیکی
برخلاف بسیاری از ابزارهای تحلیل شبکه که مبتنی بر خط فرمان هستند، وایرشارک از یک رابط کاربری گرافیکی استفاده میکند. وایرشارک با ارائه یک رابط گرافیکی کاربرپسند تجربه لذتبخشی را برای کاربران خود فراهم میکند. رابط گرافیکی وایرشارک به گونهای طراحی شده است که افراد تازه کار نیز همانند متخصصین شبکه بتوانند از قابلیتهای این ابزار قدرتمند استفاده کنند. این رابط گرافیگی اطلاعات هر بسته را به صورت منظم و در بخشهای مختلف نمایش میدهد. علاوه بر این، امکان جستجو، مرتبسازی و بررسی جزئیات هر بسته را نیز فراهم میکند.
کاربرد وایرشارک در پشتیبانی از پروتکلهای شبکه چیست؟
وایرشارک از صدها پروتکل شبکه مانند TCP، UDP، HTTP، HTTPS، DNS و FTP پشتیبانی میکند. Wireshark میتواند ساختار هر پروتکل را شناسایی کند و اطلاعات آن را به صورت تفکیک شده نمایش دهد. در نتیجه، کاربران بدون نیاز به بررسی دادهها میتوانند جزئیات هر ارتباط را به سادگی مشاهده و تحلیل کنند. همچنین، این قابلیت در حوزه آموزش شبکه نیز بسیار مفید است. پیشتر در مطلب زیر از مجله فرادرس انواع پروتکلهای ارتباطی در شبکه مورد بررسی قرار گرفته است.
برای نصب اپلیکیشن رایگان مجله فرادرس، کلیک کنید.
آموزش نصب وایرشارک
فرایند نصب وایرشارک بسیار سریع و آسان است و امکان نصب این ابزار بر روی سیستمعاملهای ویندوز، مک و لینوکس وجود دارد. Wireshark به صورت رایگان عرضه شده است و بهترین منبع برای دانلود این نرمافزار نیز وبسایت رسمی آن است. از طریق لینک زیر میتوانید نسخه وایرشارک را متناسب با سیستمعامل خود دانلود کنید.
نصب وایرشارک در ویندوز
بعد از دانلود وایرشارک برای ویندوز کافی است تا مراحل نصب را همانند سایر نرمافزارها دنبال کنید. در فرایند نصب از شما خواسته میشود تا برنامه Npcap را نصب کنید. این ابزار امکان ثبت و ضبط بستهها را فراهم میکند. بنابراین، گزینه نصب Npcap را به هیچ عنوان غیرفعال نکنید.

روش نصب وایرشارک در مک چیست؟
کاربران سیستمعامل مک میتوانند به ۲ روش وایرشارک را نصب کنند.
در ادامه هر ۲ شیوه نصب وایرشارک در سیستمعامل مک آموزش داده شده است.
در این روش کاربران باید به سایت رسمی Wireshark مراجعه کرده و فایل نصبی نرمافزار را با پسوند.dmg دانلود کنند. سپس، مراحل نصب ابزار را دنبال کنند. در فرایند نصب نیز از کاربر خواسته میشود تا نرمافزار Npcap را نصب کند.
کاربران سیستمعامل مک میتوانند Wireshark را از طریق ابزار مدیریت بسته Homebrew را نیز نصب کنند. برای نصب وایرشارک از طریق Homebrew باید در ترمینال دستور زیر را وارد کرد.
دستور بالا به صورت خودکار آخرین نسخه وایرشارک را همراه با کتابخانههای لازم دانلود و نصب میکند.
نصب وایرشارک در لینوکس
در توزیعهای مختلف سیستمعامل لینوکس وایرشارک از طریق Package Manager تنها با چند دستور ساده قابل نصب است. برای نصب وایرشارک در توزیعهای اوبونتو و دبیان باید دستورات زیر را در ترمینال وارد کرد.
شروع یادگیری شبکه های کامپیوتری با فرادرس
آشنایی با وایرشارک فقط به دانستن اینکه وایرشارک چیست و یادگیری نحوه نصب یا ثبت بستههای داده محدود نمیشود. برای کار با وایرشارک داشتن دانش مقدماتی از مفاهیم شبکه ضروری است. برای تحلیل درست اطلاعات ثبت شده در Wireshark باید با مفاهیمی همچون مدل TCP/IP، پروتکلهای شبکه، آدرسدهی IP، شماره پورتها، DNS ،HTTP و سایر مفاهیم پایه شبکه نیز آشنا باشید. هرچه دانش شما در زمینه شبکههای کامپیوتری بیشتر باشد، استفاده از Wireshark نیز برای تحلیل و عیبیابی ارتباطات شبکه سادهتر و دقیقتر خواهد بود.
اگر میخواهید مفاهیم پایه شبکه را به صورت اصولی از مقدماتی تا پیشرفته یاد بگیرید، پیشنهاد میکنیم از آموزشهای تخصصی فرادرس در این حوزه استفاده کنید. در ادامه تعدادی از دورههای آموزشی فرادرس برای یادگیری مفاهیم شبکه آورده شده است.
بعد از مشاهده این آموزشها و درک مفاهیم پایه شبکه برای یادگیری عملی نحوه کار با Wireshark میتوانید فیلم آموزشی زیر را مشاهده کنید:
در این آموزش با محیط نرمافزار، نحوه ثبت و تحلیل بستههای اطلاعاتی، فیلتر کردن ترافیک شبکه و پروتکلهای مختلف آشنا میشوید و مهارت لازم برای استفاده از Wireshark در سناریوهای واقعی را به دست میآورید. برای دسترسی به آموزشهای بیشتر در حوزه شبکه میتوانید از مجموعه آموزش زیر استفاده کنید.
آموزش کار با Wireshark
بعد از پاسخ به این پرسش که وایرشارک چیست، در این بخش نحوه کار با این ابزار را یاد خواهیم گرفت. بعد از نصب و راهاندازی وایرشارک تنها در چند مرحله ساده میتوان ترافیک شبکه را با این ابزار بررسی و تحلیل کرد.
در این بخش نحوه کار با Wireshark به صورت گامبهگام آموزش داده میشود و با محیط نرمافزار آشنا خواهید شد. در نهایت، میتوانید بدون دانش فنی عمیق اولین بستههای داده در شبکه را مشاهده و تحلیل کنید.
انتخاب رابط شبکه
بعد از اجرای وایرشارک در صفحه آغازین فهرستی از رابطهای شبکه سیستم شما نمایش داده میشود. هر کدام از این رابطها یک مسیر ورود و خروج ترافیک را نشان میدهند. به عنوان مثال، رابط شبکههای Wi-Fi و Ethernet به ترتیب نشاندهنده کارت شبکه بیسیم و کابلی هستند.
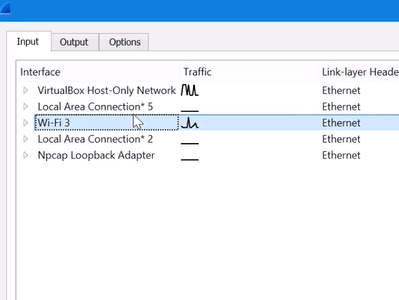
در کنار نام هر رابط شبکه یک نمودار کوچک قرار دارد که نشاندهنده ترافیک فعال و زنده شبکه است. برای شروع تحلیل ترافیک کافی است تا رابط شبکه فعال را انتخاب کنید.
شروع عملیات Packet Capture
بعد از انتخاب رابط شبکه برای شروع عملیات ثبت و ضبط بستههای داده میتوانید از منوی نرمافزار بخش Capture را انتخاب کنید و سپس، بر روی دکمه Start کلیک کنید. همچنین، میتوانید از کلید میانبرCtrl+E برای شروع فرایند Packet Capture نیز استفاده کنید.
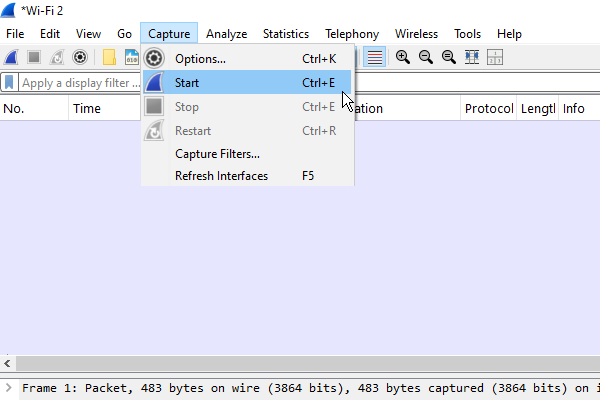
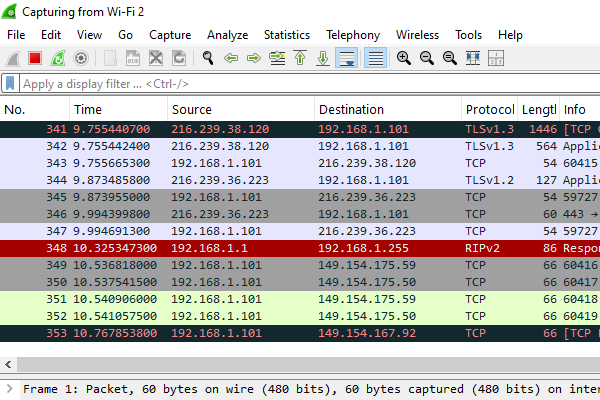
از این لحظه وایرشارک تمام بستههای اطلاعاتی در حال عبور از رابط شبکه را ثبت میکند و جزئیات مربوط به آنها را به صورت لحظهای در پنجره اصلی برنامه نمایش میدهد. شاید در نخستین مرتبه سرعت بالای ورود دادهها برایتان کمی عجیب به نظر برسد که این مورد کاملاً طبیعی است. برای ایجاد ترافیک در شبکه میتوانید یک وبسایت را باز کنید تا بستههای بیشتری در Wireshark نمایش داده شود.
ذخیرهسازی بستههای داده
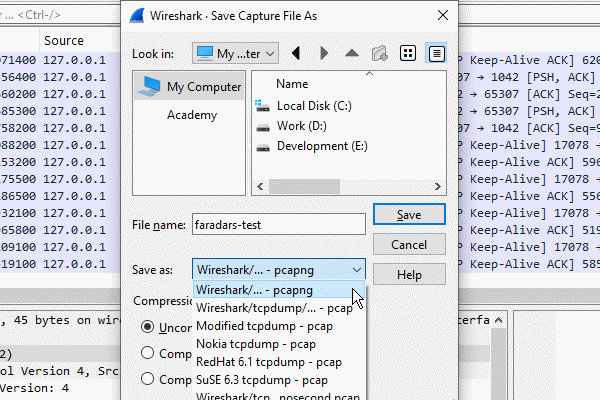
بعد از اتمام فرایند بررسی ترافیک شبکه بر روی دکمه Stop کلیک کنید تا عملیات Capture متوقف شود.
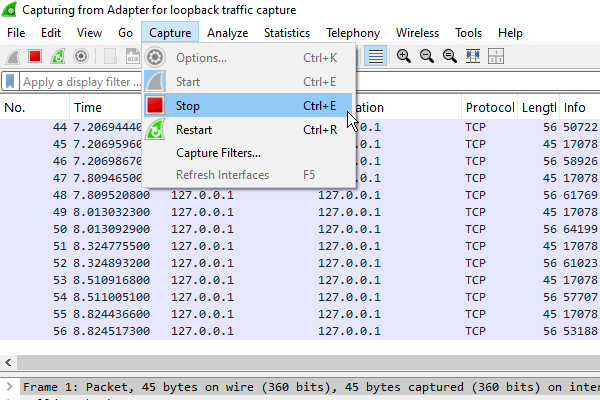
در صورت نیاز میتوان نتایج به دست آمده را ذخیره کرد. برای این منظور از منوی File گزینه Save As را انتخاب کنید تا نتایج با فرمت pcapng ذخیره شوند.
با نگاهی به فهرست بستهها در این بخش میتوان دریافت که یک اقدام ساده مانند باز کردن یک سایت میتواند دهها بسته مختلف تولید کند.
بخشهای مختلف نرم افزار Wireshark
حال که میدانیم وایرشارک چیست، میتوانیم بخشهای مختلف این نرمافزار را با هم بررسی کنیم. صفحه اصلی نرمافزار Wireshark از ۳ بخش اصلی زیر تشکیل شده است.
این بخشها در کنار هم امکان بررسی دقیق هر بسته داده را فراهم میکنند.
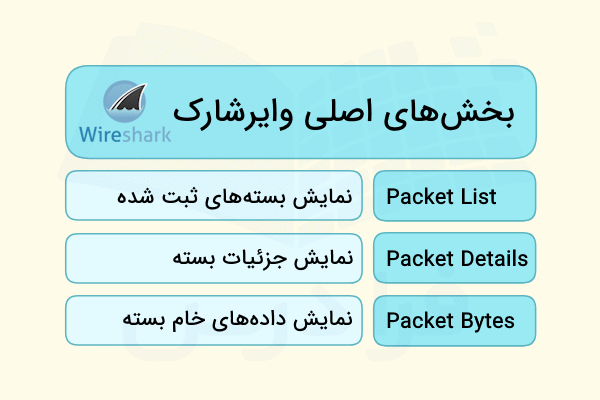
بخش Packet List
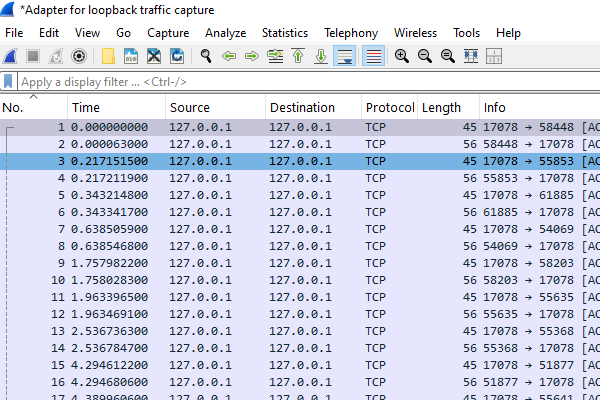
این بخش مهمترین قسمت در Wireshark محسوب میشود. در این پنجره تمام بستههای ثبت شده به صورت یک جدول نمایش داده میشوند. هر سطر در این بخش نشاندهنده یک بسته داده است که شامل اطلاعات زیر است.
با کلیک بر روی عنوان هر ستون میتوان بستهها را بر اساس آن ستون مرتب کرد. همچنین، با انتخاب هر بسته اطلاعات کامل مربوط به آن در بخش پایین نمایش داده میشود.
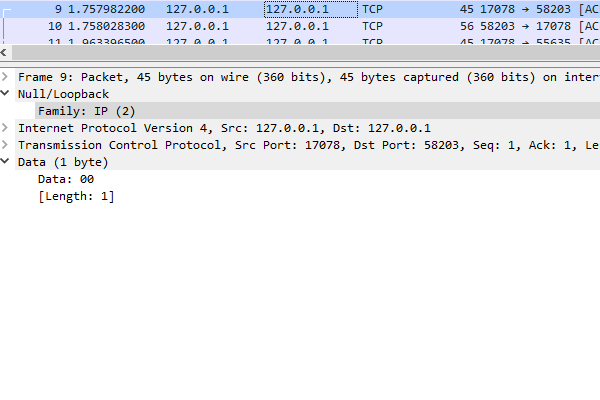
بخش Packet Details
با انتخاب هر بسته داده اطلاعات مربوط به آن در این بخش نمایش داده میشود. در این بخش جزئیات بسته به صورت درختی قابل مشاهده است و میتوان اطلاعات مربوط به هر لایه از مدل TCP/IP یا OSI را مشاهده کرد. از این بخش برای تحلیل دقیق بستههای شبکه میتوان استفاده کرد.
بخش Packet Bytes
در این بخش دادههای خام مربوط به هر بسته به صورت مقادیر «» (هگزادسیمالHexadecimal) و معادل متنی ASCII نمایش داده میشوند. این بخش بیشتر توسط متخصصان شبکه و امنیت استفاده میشود، زیرا امکان بررسی دقیق بستههای اطلاعاتی را فراهم میکند.
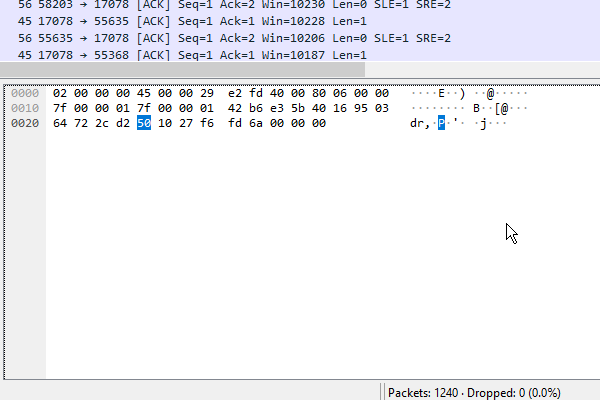
بخشهای Packet List ،Packet Details و Packet Bytes ارتباط مستقیمی با یکدیگر دارند. این ساختار در وایرشارک کمک میکند تا کاربران بتوانند یک بسته داده را از نمای کلی تا جزئیترین اطلاعات به صورت مرحلهبهمرحله بررسی کنند.
نحوه جستجو و فیلتر کردن بستهها در وایرشارک چیست؟
بعد از شروع عملیات Packet Capture در مدت زمان کوتاهی صدها یا هزاران بسته اطلاعاتی در وایرشارک نمایش داده میشود. بررسی تمام این بستهها به صورت دستی امری غیر ممکن است. به همین دلیل، Wireshark ابزارهای مختلفی را برای جستجو و فیلتر کردن بستههای داده در اختیار کاربران خود قرار داده است. با استفاده از این ابزارها میتوان در کمترین زمان بستههای اطلاعاتی مورد نظر را پیدا کرد. مهمترین ابزارهای Wireshark برای این منظور عبارتنداز:
بخش Display Filter
یکی از روشهای رایج برای محدود کردن نتایج استفاده از قابلیت Display Filter در وایرشارک است. با استفاده از این قابلیت کاربر میتواند بستههای اطلاعاتی را بر اساس شرایط مختلف فیلتر کند.
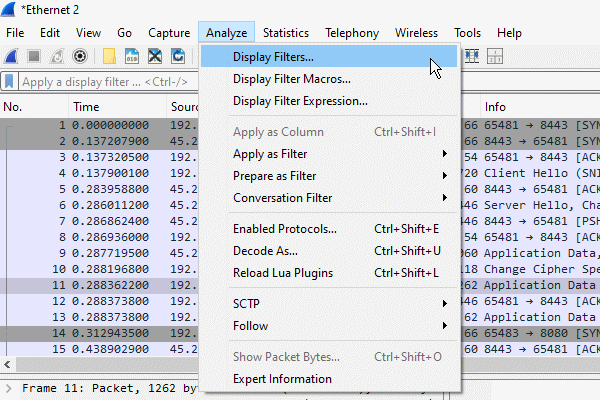
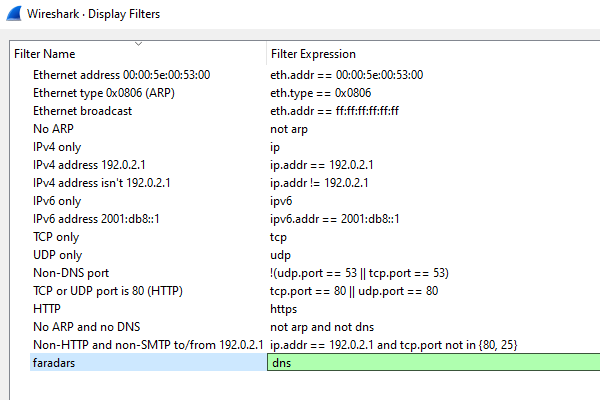
به عنوان مثال، میتوان بستههای مربوط به یک پروتکل، آدرس IP یا شماره پورت خاص را نمایش داد. در ادامه، تعدادی از فیلترهای پرکاربرد در وایرشارک آورده شده است تا بهتر درک کنیم روش کار با وایرشارک چیست و چطور میتوان از آن استفاده کرد:
پس از تعیین فیلتر مورد نظر وایرشارک تنها بستههای داده مرتبط با آن فیلتر را نشان میدهد.
کاربرد بخش Find Packet در وایرشارک چیست؟
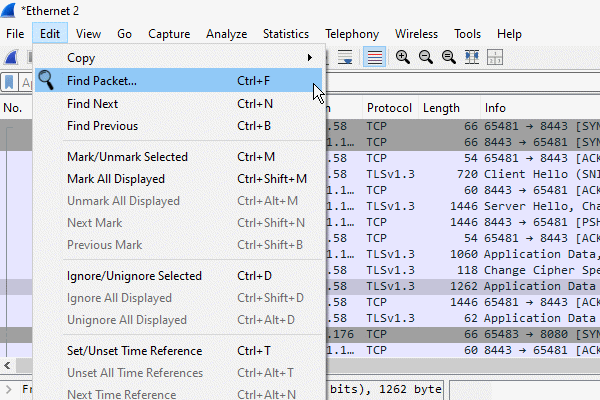
علاوه بر فیلتر کردن امکان جستجو یک بسته داده خاص در وایرشارک وجود دارد. برای جستجو یک بسته خاص در Wireshark باید از بخش Edit گزینه Find Packet را انتخاب کرد. میتوان بستههای داده را بر اساس اطلاعات زیر پیدا کرد.
این ویژگی زمانی مفید است که بخواهید یک بسته خاص را در بین هزاران بسته اطلاعاتی موجود پیدا کنید.
مثال عملی از تحلیل ترافیک شبکه با Wireshark
بعد از آشنایی با وایرشارک و قابلیتهای آن، در این بخش قصد داریم با چند مثال ساده و کاربردی نحوه استفاده از این ابزار را به صورت عملی یاد بگیریم. در ادامه چند سناریو رایج بررسی خواهند شد که با استفاده از آنها میتوان فرایند ثبت و تحلیل بستههای شبکه در Wireshark را مشاهده کرد.
مشاهده درخواستهای DNS
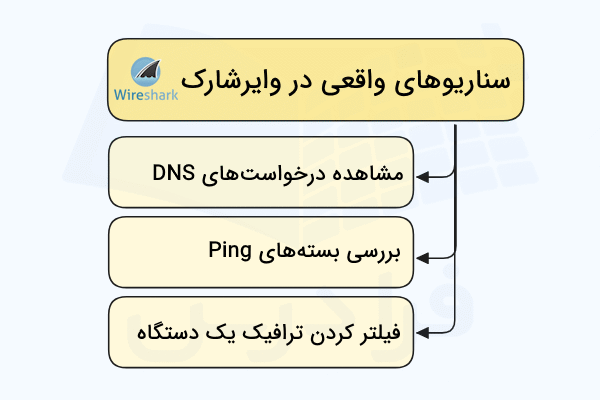
با استفاده از وایرشارک میتوان درخواستهای DNS را بررسی کرد. همان طور که میدانید هر دامنهای در دنیای وب به یک آدرس IP منحصر به فرد مرتبط است. با وارد کردن آدرس دامنه یک وبسایت در مرورگر، سیستم ابتدا نام دامنه را به آدرس IP تبدیل میکند. این فرآیند از طریق پروتکل DNS انجام میشود و Wireshark میتواند تمام بستههای مربوط به آن را نمایش دهد.
برای مشاهده بستههای مربوط به Dns در وایرشارک ابتدا باید بر روی دکمه Start Capture کلیک کنید. سپس، در مرورگر خود آدرس یک وبسایت مانندfaradars.org را وارد کنید و بعد از بارگذاری صفحه در بخش Display Filter نرمافزار عبارت زیر را وارد کنید.
با تعیین فیلتر بالا در وایرشارک تنها درخواستها و پاسخهای DNS نمایش داده میشوند. با انتخاب هر کدام از بستههای نمایش داده شده میتوان نام دامنه، آدرس IP و سایر اطلاعات مربوط به فرایند تبدیل نام دامنه به آدرس IP را مشاهده کرد.
بررسی بستههای Ping
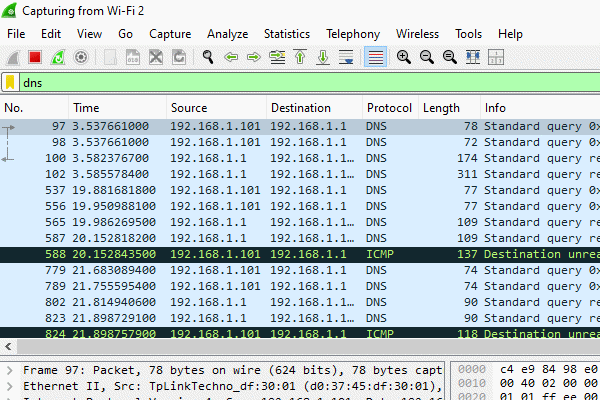
یکی از ابزارهای رایج برای بررسی ارتباط بین دو دستگاه در شبکه دستور Ping است.
در نرمافزار Wireshark میتوان بستههای مربوط به این دستور را ثبت و تحلیل کرد. برای مشاهده بستههای دستور Ping در وایرشارک ابتدا در نرمافزار فرایند Capture را آغاز کنید. سپس، در رابط خط فرمان دستور زیر را وارد کنید.
بعد از اجرای دستور بالا در بخش Display Filter در وایرشارک عبارت زیر را وارد کنید.
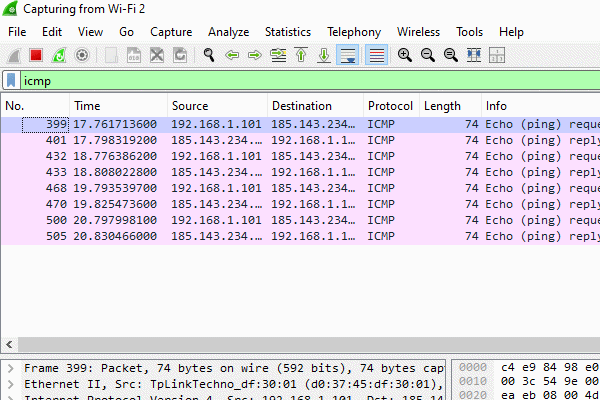
فیلتر کردن ترافیک یک دستگاه
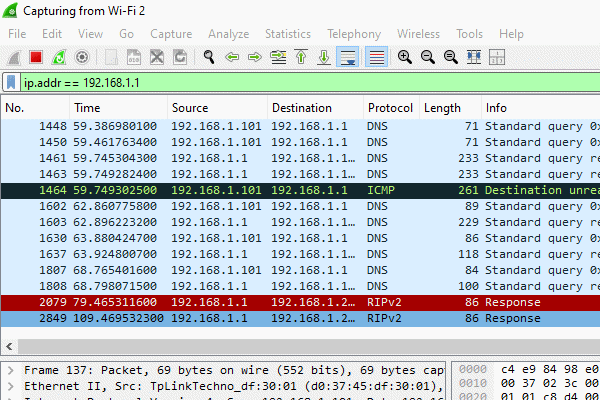
گاهی اوقات مدیر شبکه میخواهد ترافیک مربوط به یک دستگاه خاص را بررسی کند. در Wireshark میتوان بستههای داده را بر اساس آدرس IP فیلتر کرد. برای این منظور بعد از شروع عملیات Packet Capture در بخش Display Filter عبارت زیر را وارد کنید.
با تعیین فیلتر بالا تنها بستههایی نمایش داده میشوند که آدرس IP مبدا یا مقصد آنها برابر با192.168.1.15 است. در واقع، فقط ترافیک ورودی و خروجی به این آدرس IP نمایش داده میشود.
مزایا و معایب وایرشارک
پس از اینکه متوجه شدید وایرشارک چیست، بهتر است با مزایا و نقاط ضعف این نرمافزار نیز آشنا شوید. Wireshark یکی از قدرتمندترین ابزارها برای تحلیل ترافیک شبکه است که مانند هر نرمافزار دیگری در کنار مزایای بسیار، محدودیتهایی نیز دارد. آشنایی با این موارد به استفاده بهتر و آگاهانهتر از وایرشارک کمک میکند.
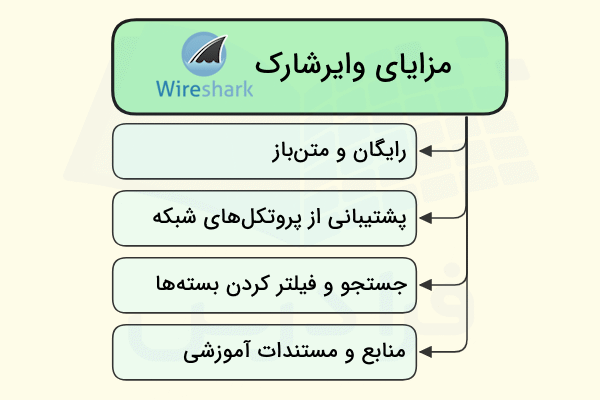
مزایای وایرشارک چیست؟
استفاده از وایرشارک برای تجزیه و تحلیل ترافیک شبکه مزایای بسیاری دارد که در ادامه تعدادی از آنها آورده شده است.
معایب وایرشارک چیست؟
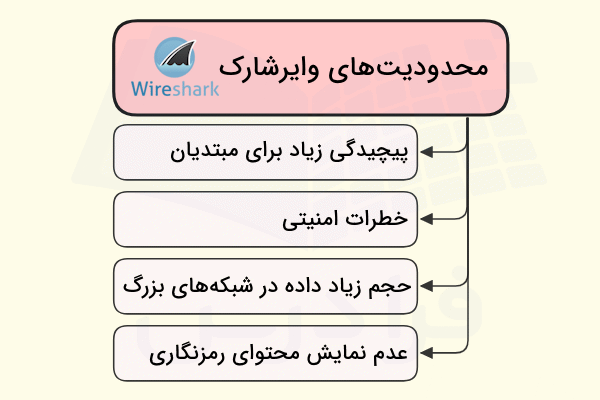
Wireshark در کنار مزایای بسیار معایب و محدودیتهایی نیز دارد که باید پیش از استفاده از این ابزار در نظر گرفته شود. در ادامه معایب وایرشارک آورده شده است.
مقایسه Wireshark و ابزارهای تحلیل شبکه
بعد از آشنایی با وایرشارک و قابلیتهای آن در حوزه تحلیل ترافیک شبکه قصد داریم این ابزار را با تعدادی از برنامههای مشابه در این حوزه مقایسه کنیم. در سالهای اخیر ابزارهای مختلفی برای تحلیل شبکه توسعه پیدا کردهاند که هر کدام برای سناریو خاصی طراحی شدهاند. با این حال ابزارهای Tcpdumpو Fiddler نسبت به سایر ابزارهای این حوزه بیشتر مورد استفاده قرار میگیرند.
در جدول زیر به صورت مختصر بهترین ابزارهای تحلیل ترافیک شبکه با یکدیگر مقایسه شدهاند تا به عنوان جمعبندی، بهتر درک کنیم وایرشارک چیست.
هر کدام از ابزارهای ارائه شده در بالا مزایا و کاربردهای خاص خود را دارند. به عنوان مثال، ابزار Tcpdump به دلیل نداشتن رابط گرافیکی بیشتر در سرورها و سیستمهای لینوکسی مورد استفاده قرار میگیرد. در نقطه مقابل، ابزار Fiddler برای تحلیل ترافیک وب و درخواستهای Http استفاده میشود و گزینه مناسبی برای توسعهدهندگان وب محسوب میشود. با این حال، اگر هدف تحلیل جامع ترافیک شبکه، بررسی پروتکلهای مختلف و مشاهده بستههای اطلاعاتی باشد، Wireshark بهترین انتخاب است.
سوالات متداول
بعد از آشنایی کامل با وایرشارک و قابلیتها و کاربردهای آن در این بخش به تعدادی از سوالات پرتکرار در خصوص این ابزار پاسخ داده خواهد شد.
آیا وایرشارک رایگان است؟
بله، وایرشارک یک نرمافزار رایگان و متنباز است. کاربران بدون نیاز به پرداخت هزینه با توجه به سیستمعامل خود میتوانند آن را نصب کنند و از قابلیتهای آن استفاده کنند. علاوه بر این، «کد منبع» (Source Code) وایرشارک نیز در دسترس افراد قرار دارد و توسعهدهندگان میتوانند از آن برای اعمال تغییرات مورد نظر خود در این نرمافزار استفاده کنند.
آیا استفاده از وایرشارک قانونی است؟
بله، استفاده از وایرشارک مشکل قانونی ندارد. با این حال با توجه به قابلیتهای این ابزار در تحلیل و شنود ترافیک شبکه در هر شبکهای استفاده از آن مجاز نیست. به عنوان مثال، بسیاری از سازمانها و شرکتها به منظور حفظ حریم خصوصی و سیاستهای امنیتی استفاده از این ابزار را ممنوع کردهاند. در واقع، برای استفاده از وایرشارک باید مدیر شبکه به شما اجازه نصب و استفاده از آن را بدهد. در مجموع، استفاده از وایرشارک برای شنود ترافیک شبکههای عمومی، شبکههای سازمانی بدون مجوز یا دستگاههای دیگران بدون رضایت آنها غیرقانونی است و مصداق شنود غیرمجاز محسوب میشود.
آیا وایرشارک میتواند اطلاعات رمزنگاری شده را نمایش دهد؟
وایرشارک میتواند بستههای اطلاعاتی رمزنگاری شده را ثبت کند و آنها را به کاربر نمایش دهد. با این حال، محتوای این اطلاعات به دلیل استفاده از الگوریتمهای رمزنگاری در وایرشارک قابل مشاهده نیست. تنها در شرایط خاص با در اختیار داشتن کلید رمزنگاری میتوان محتوای این اطلاعات را مشاهده کرد.
آیا وایرشارک برای افراد تازه کار مناسب است؟
وایرشارک به دلیل ارائه یک رابط کاربری گرافیکی به کاربران تازه کار این اجازه را میدهد تا از قابلیتهای آن بتوانند استفاده کنند. به عنوان مثال، تنها با چند کلیک ساده میتوان بستههای اطلاعاتی را ثبت و ضبط کرد. وایرشارک تنها یک ابزار کاربردی در حوزه شبکه است و کاربران برای تحلیل عمیق و حرفهای نیازمند دانش شبکه و تجربه عملی هستند. به زبان ساده، استفاده از وایرشارک بسیار آسان است، اما تسلط بر این ابزار به مطالعه و تمرین نیاز دارد.
جمعبندی
در این مطلب از مجله فرادرس یاد گرفتیم که وایرشارک چیست و چرا به عنوان یکی از محبوبترین ابزارهای تحلیل ترافیک شبکه شناخته میشود. با بررسی مفاهیم پایه، نحوه کار، کاربردهای اصلی و قابلیتهای این نرمافزار اکنون میدانیم که وایرشارک یک تحلیلگر بسته متنباز و رایگان است که همانند یک دوربین مداربسته تمام اتفاقات شبکه را ثبت و ضبط میکند. علاوه بر این، مزایا و معایب وایرشارک را نیز بررسی کردیم و تفاوت آن با ابزارهای رایج در حوزه تحلیل شبکه را نیز توضیح دادیم.
آشنایی با وایرشارک و نحوه استفاده از آن یکی مهارتهای ضروری و ارزشمند برای افرادی است که قصد یادگیری شبکه یا فعالیت در حوزه امنیت سایبری را دارند. این نرمافزار با نمایش و تحلیل دقیق بستههای اطلاعاتی به مدیران شبکه کمک میکند تا مشکلات شبکه را سریعتر شناسایی کنند و عملکرد پروتکلها را بهتر درک کنند. در مجموع، با یادگیری اصولی Wireshark و تمرین و استفاده مستمر از آن به تدریج توانایی تحلیل ترافیک شبکه و عیبیابی مشکلات را به صورت حرفهای به دست خواهید آورد.

برچسب:
نویسنده: خنجی
صفحه بندی
آرشیو مطالب
- شهريور 1405
- مرداد 1405
- تير 1405
- آبان 1404
- شهريور 1403
- مرداد 1403
- تير 1403
- خرداد 1403
- ارديبهشت 1403
- فروردين 1403
- آذر 1402
- آبان 1402
- مهر 1402
- شهريور 1402
- مرداد 1402
- تير 1402
- خرداد 1402
- ارديبهشت 1402
- فروردين 1402
- اسفند 1402
- بهمن 1402
- دی 1402
- آذر 1401
- آبان 1401
- مهر 1401
- شهريور 1401
- مرداد 1401
- تير 1401
- خرداد 1401
- ارديبهشت 1401
- فروردين 1401
- اسفند 1401
- بهمن 1401
- دی 1401
- مرداد 1400
- تير 1400
- خرداد 1400
- ارديبهشت 1400
- فروردين 1400
- اسفند 1400
- بهمن 1400
- مهر 1399
- شهريور 1399
- مرداد 1399
- تير 1399
- خرداد 1399
- فروردين 1399
- اسفند 1399
- بهمن 1399
- دی 1399
- آذر 1398
- مهر 1398
- مرداد 1398
- ارديبهشت 1398
- اسفند 1398
- بهمن 1398
- دی 1398
- آذر 1397
- آبان 1397
- تير 1397
- ارديبهشت 1397
- بهمن 1397
- دی 1397
- شهريور 1396
- اسفند 1396
- بهمن 1396
- تير 1395
- خرداد 1395
- ارديبهشت 1395
- فروردين 1395
- بهمن 1394
- دی 1394
- مرداد 1392